GenAuth
GenAuth 提供 Agent 身份与委托授权。两张图说明人、Agent、身份提供方、单点登录和应用各自的职责。
一张图讲清楚 Agent Identity
从左侧的人与 Agent 开始,沿登录、委托和令牌流向看向应用,最后看底部的审计链。
图示包含规划能力,当前支持范围见 GenAuth 是什么。图中的“一键撤销,<1s 生效”和“解绑即失效”是设计目标;已签发令牌当前以有效期为准,见吊销与应急处置。
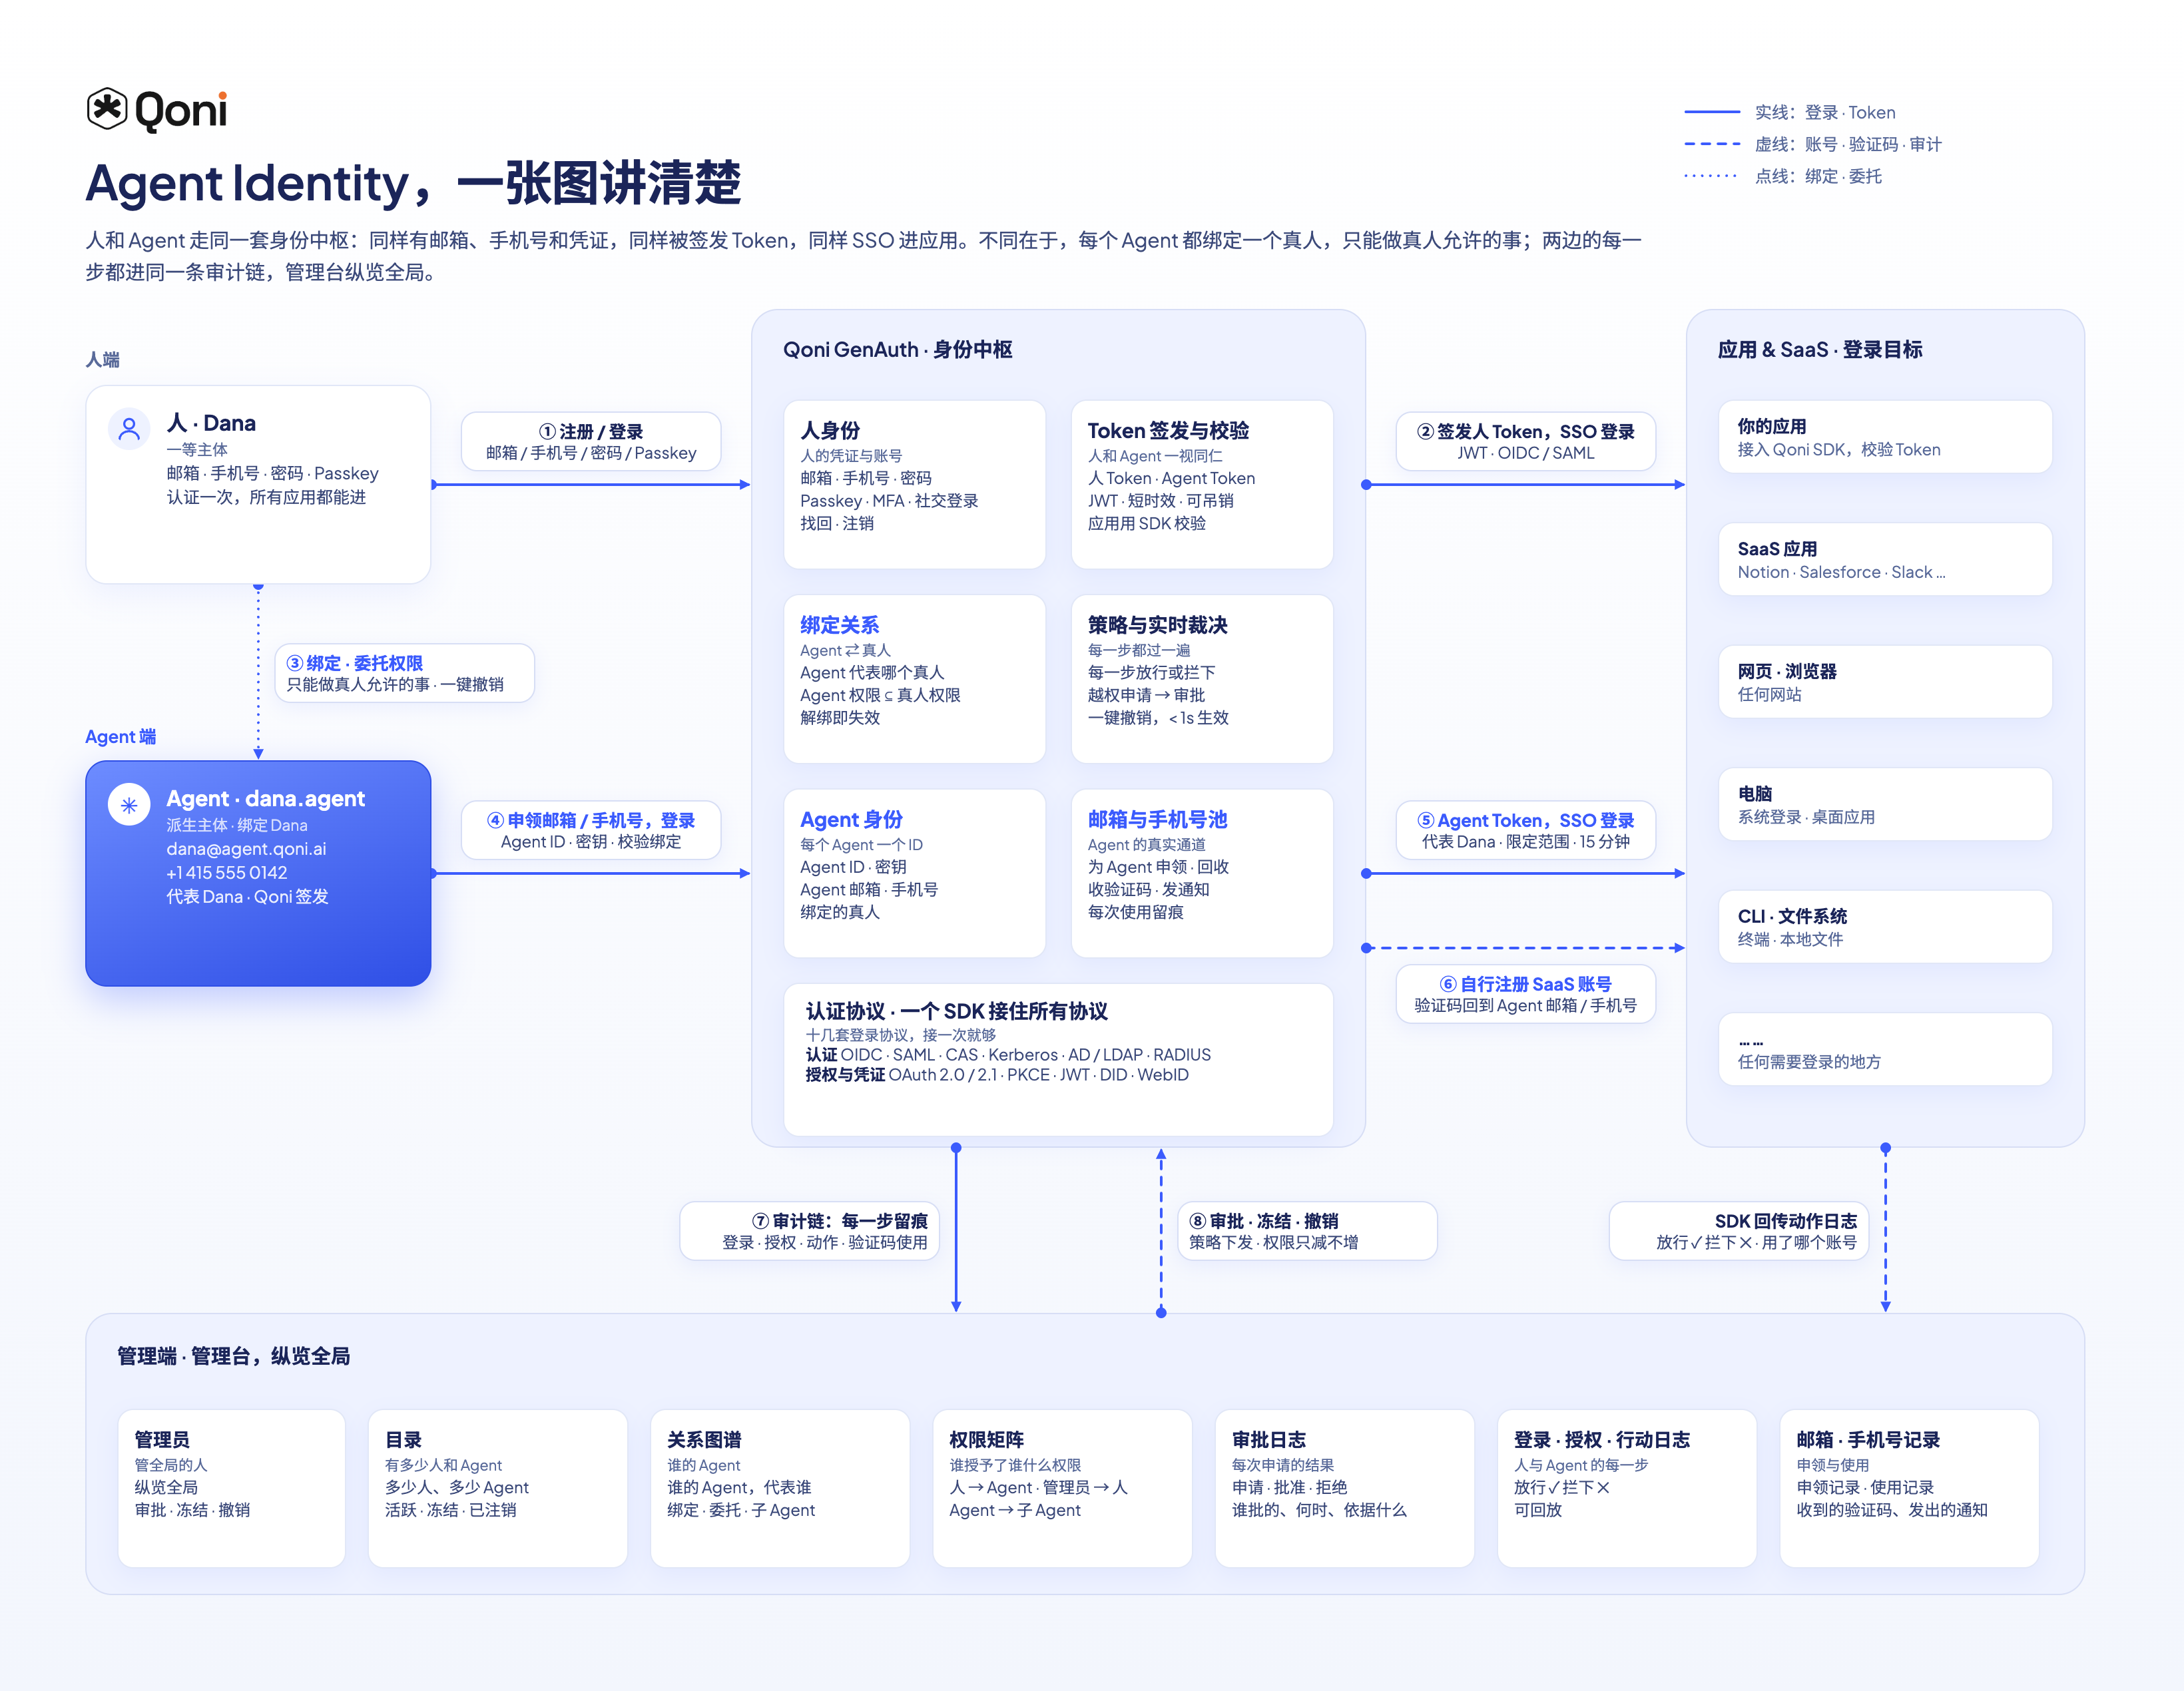
人、Agent 与应用的关系
人委托权限并承担责任,Agent 代表人行动,身份提供方(IdP)负责认证,单点登录(SSO)连接应用。应用根据身份与授权结果控制访问;两条入口分别对应用户登录与 Agent 身份接入。
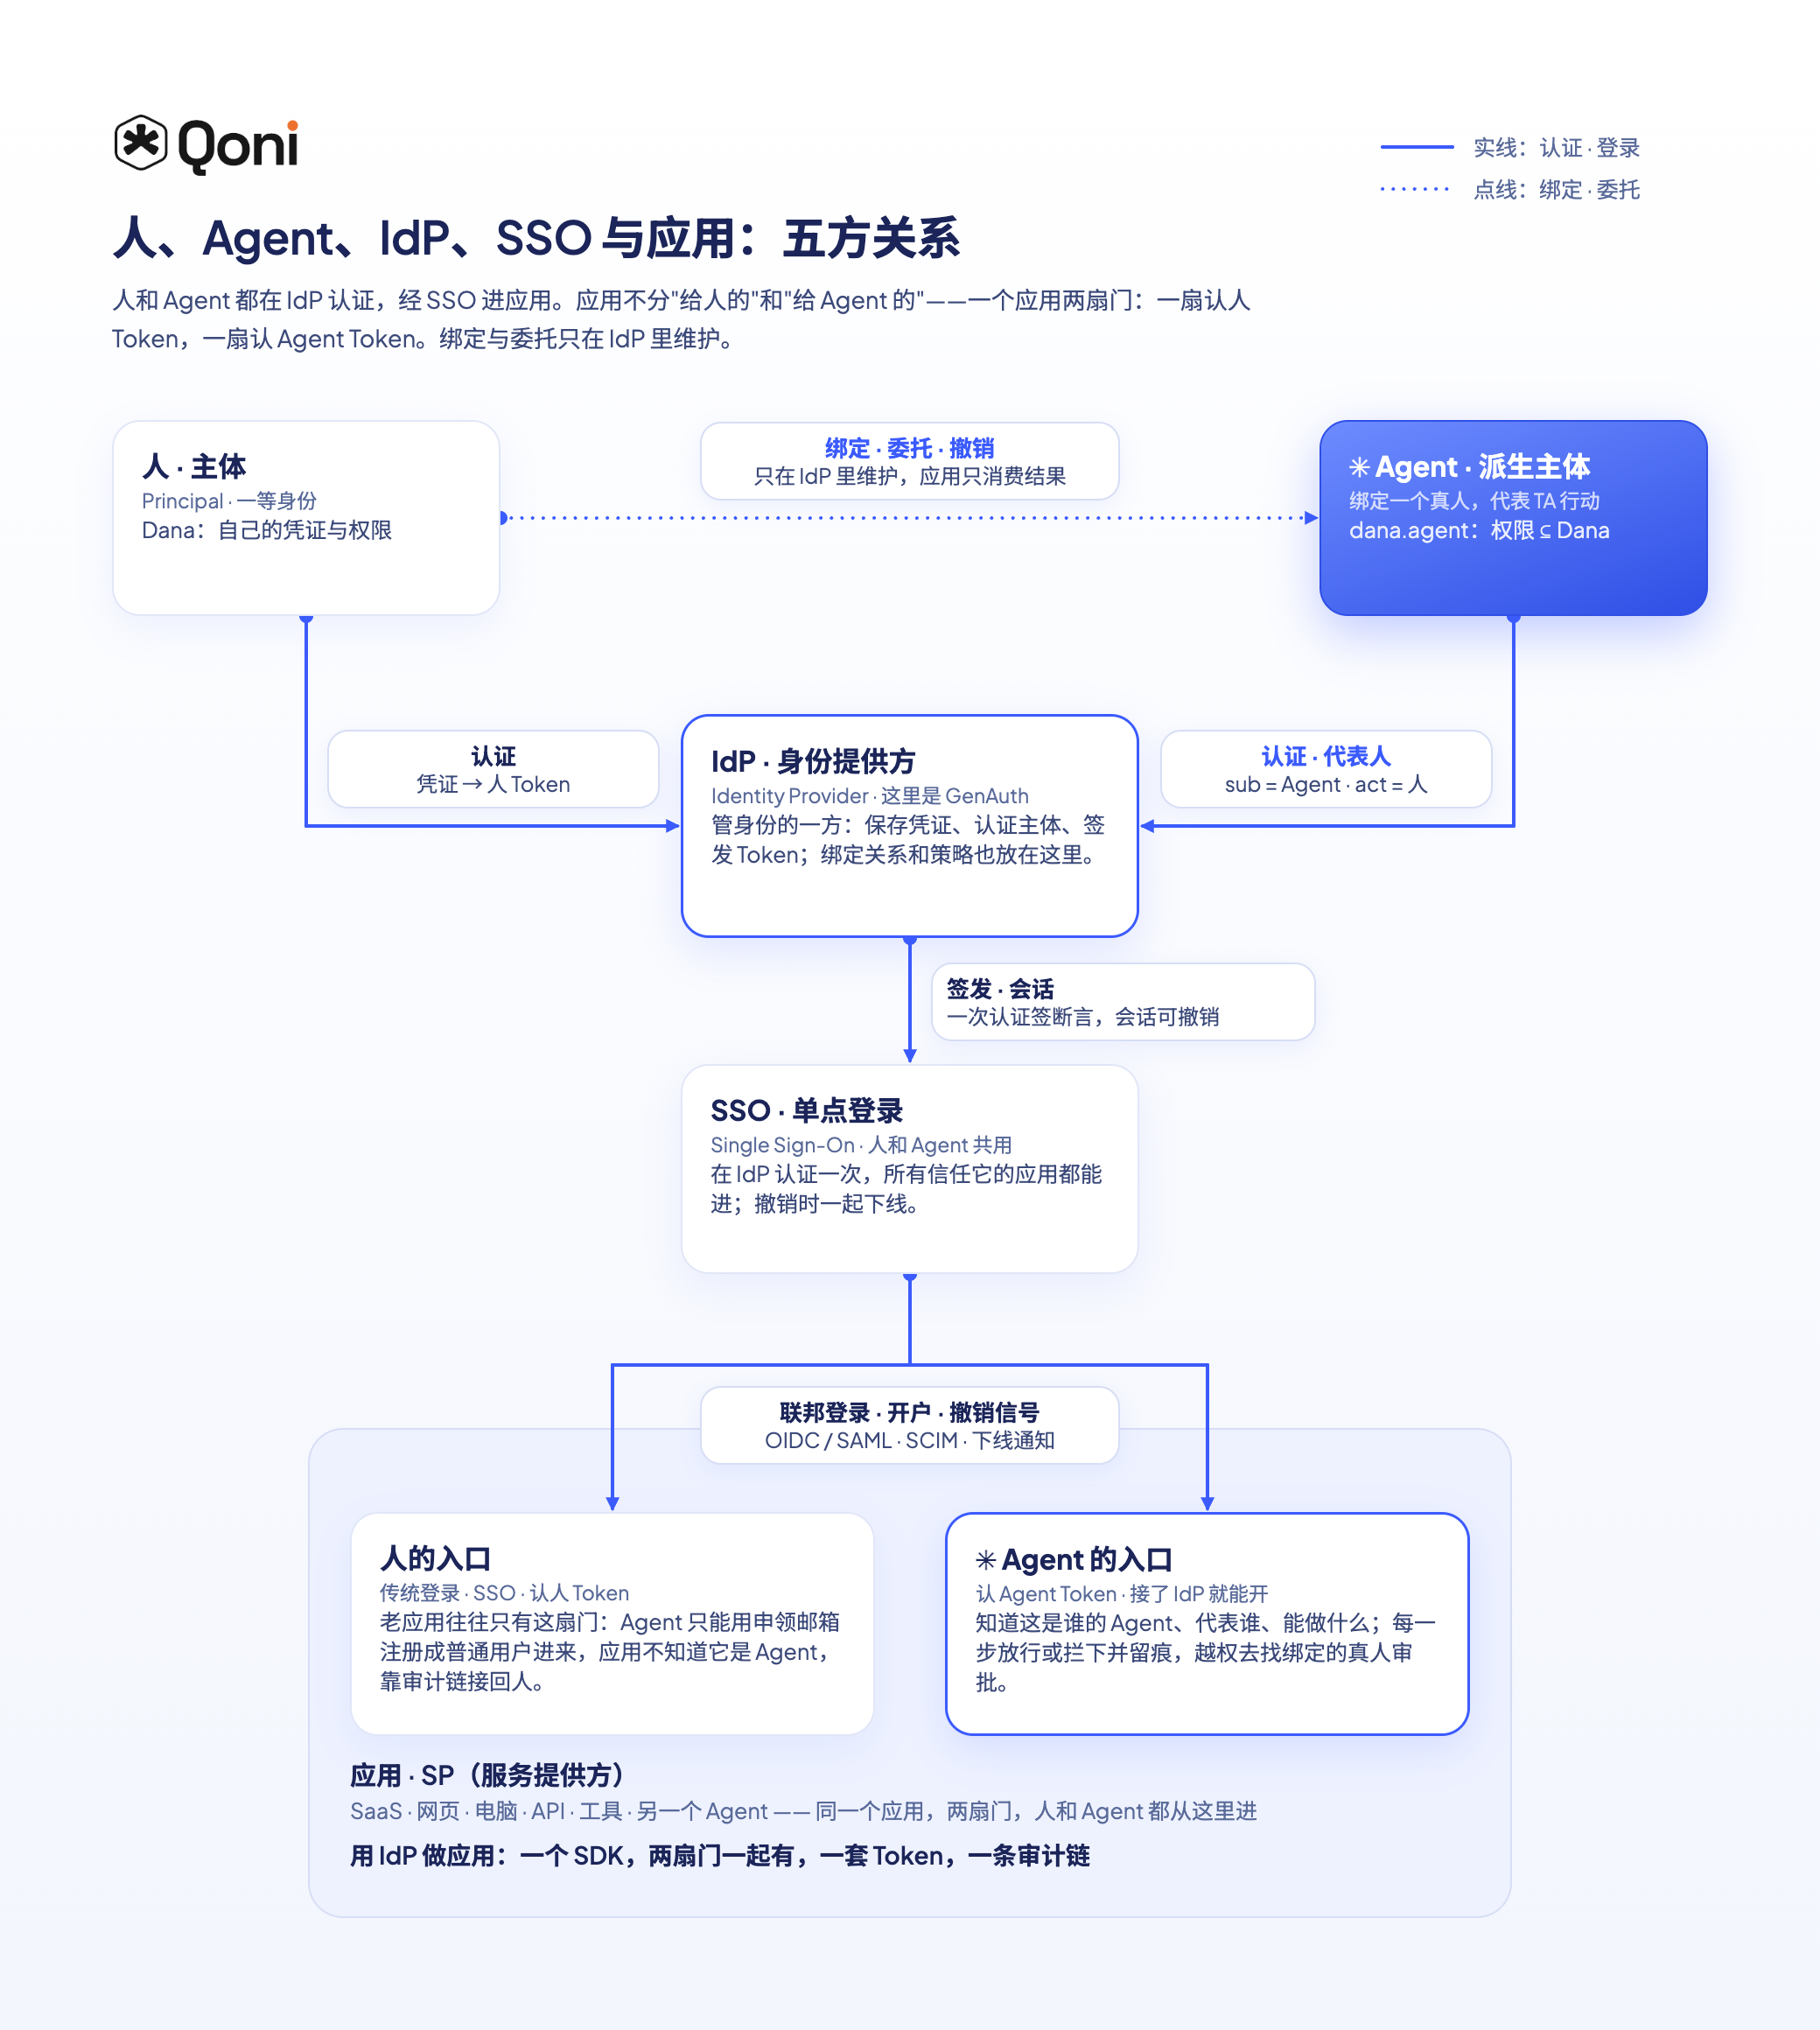
核心问题
传统 OAuth 默认服务于人类用户和后台服务。Agent 场景更复杂:Agent 会调用工具、访问 MCP、执行网页动作、跨会话继续任务。权限必须被显式委托、限制和审计。
GenAuth 的目标是让 Agent 成为授权体系中的一等公民。
能力
| 能力 | 说明 |
|---|---|
| Identity Gateway | 在用户、Agent、MCP 和业务系统之间建立身份抽象层 |
| Delegated Authorization | 把人类授权转化为可过期、可限制、可撤销的 Agent 权限 |
| MCP Hub Profiles | 为 Agent 连接外部工具和数据源提供标准化 Profile |
| Audit Trail | 记录 Human、Agent、时间、资源和动作的完整链路 |
CLI 工作流程
GenAuth 提供 genauth-cli,用于通过命令行管理用户池、应用和 OIDC scope。开发者可以用交互式命令完成 OIDC 接入,agent 和 CI 可以使用 --json、--no-input 和环境变量完成同样的配置流程。
阅读 GenAuth CLI 了解安装、登录、应用创建和 genauth oidc setup。
策略边界
GenAuth 的核心价值是定义 Agent 行动边界:
- Agent 能访问哪些资源。
- Agent 能代表哪个用户行动。
- Agent 的授权是否需要二次确认。
- Agent 的动作是否能被追溯和复查。
适用场景
GenAuth 适合以下团队:
- Day 0 开始构建 Agent 产品的创业团队。
- 已有用户体系,但需要升级为 Agentic 权限模型的企业。
- 需要把 MCP、Profile 和 Authorization 整合成标准能力的平台团队。